
La seguridad de nuestras cuentas digitales depende, en buena medida, de las contraseñas que utilizamos y de cómo las administramos. Aunque servicios como el correo electrónico, las redes sociales, las plataformas de videojuegos y las aplicaciones bancarias suelen contar con medidas de protección adicionales, una contraseña débil o reutilizada puede facilitar que alguien acceda a información personal. El problema es que, conforme aumenta la cantidad de cuentas que utilizamos, también se vuelve más difícil recordar una clave diferente para cada servicio.
Por fortuna, existen métodos sencillos para crear contraseñas resistentes y herramientas que permiten almacenarlas de forma segura sin tener que memorizarlas todas. Los gestores de contraseñas pueden generar claves únicas, completar los datos de inicio de sesión y alertar sobre ciertos problemas de seguridad. A continuación, presentamos cinco consejos prácticos para mejorar la protección de las cuentas digitales, con instrucciones paso a paso para ponerlos en práctica.
1. Crea contraseñas largas y difíciles de adivinar
El primer paso para proteger una cuenta es utilizar una contraseña que resulte difícil de descubrir mediante intentos automatizados o información personal. En lugar de recurrir a claves cortas, nombres de familiares, fechas de nacimiento o combinaciones comunes, conviene apostar por contraseñas largas y aleatorias. Una buena referencia es utilizar al menos 15 caracteres cuando el servicio lo permita. También se pueden emplear frases de contraseña compuestas por varias palabras sin relación entre sí, siempre que no sean frases conocidas o fáciles de predecir.
Pasos para crear la clave:
Identifica la cuenta para la que necesitas crear una contraseña.
Evita utilizar tu nombre, fecha de nacimiento, equipo favorito o cualquier dato que pueda encontrarse en tus redes sociales.
Crea una contraseña larga o utiliza una frase de varias palabras aleatorias.
Si el servicio exige números, mayúsculas o símbolos, cumple esos requisitos sin recurrir a combinaciones demasiado predecibles.
Comprueba que la contraseña no se haya utilizado previamente en otra cuenta.
Por ejemplo, una clave como 12345678 es demasiado fácil de adivinar. En cambio, una contraseña generada aleatoriamente de 16 caracteres ofrece una mejor protección. No es necesario memorizar todas las combinaciones: precisamente para eso sirven los gestores de contraseñas, que pueden crearlas y almacenarlas por nosotros.
2. Utiliza una contraseña diferente para cada cuenta
Uno de los errores más comunes consiste en utilizar la misma contraseña para el correo electrónico, las redes sociales, las tiendas digitales y los servicios bancarios. Aunque parezca práctico, esta costumbre puede provocar un efecto dominó: si una plataforma sufre una filtración y alguien obtiene las credenciales de acceso, podría intentar utilizarlas en otros servicios. Por esta razón, cada cuenta debe tener una contraseña única, especialmente aquellas que contienen información personal o financiera.
Pasos para revisar cada cuenta:
Haz una lista de las cuentas digitales que utilizas con mayor frecuencia.
Identifica aquellas que comparten la misma contraseña o utilizan variaciones muy parecidas.
Comienza por las cuentas más importantes, como el correo electrónico principal, las aplicaciones bancarias y las plataformas donde guardas información personal.
Cambia las contraseñas repetidas por claves nuevas y únicas.
Guarda cada contraseña en un gestor confiable para evitar depender de la memoria.
Si no sabes por dónde empezar, el correo electrónico es una prioridad, ya que suele utilizarse para recuperar el acceso a otras cuentas. Protegerlo con una contraseña exclusiva y autenticación multifactor puede reducir considerablemente los riesgos. También conviene cambiar de inmediato cualquier contraseña que se sospeche comprometida, en lugar de esperar a que ocurra un problema.
3. Elige un gestor de contraseñas confiable
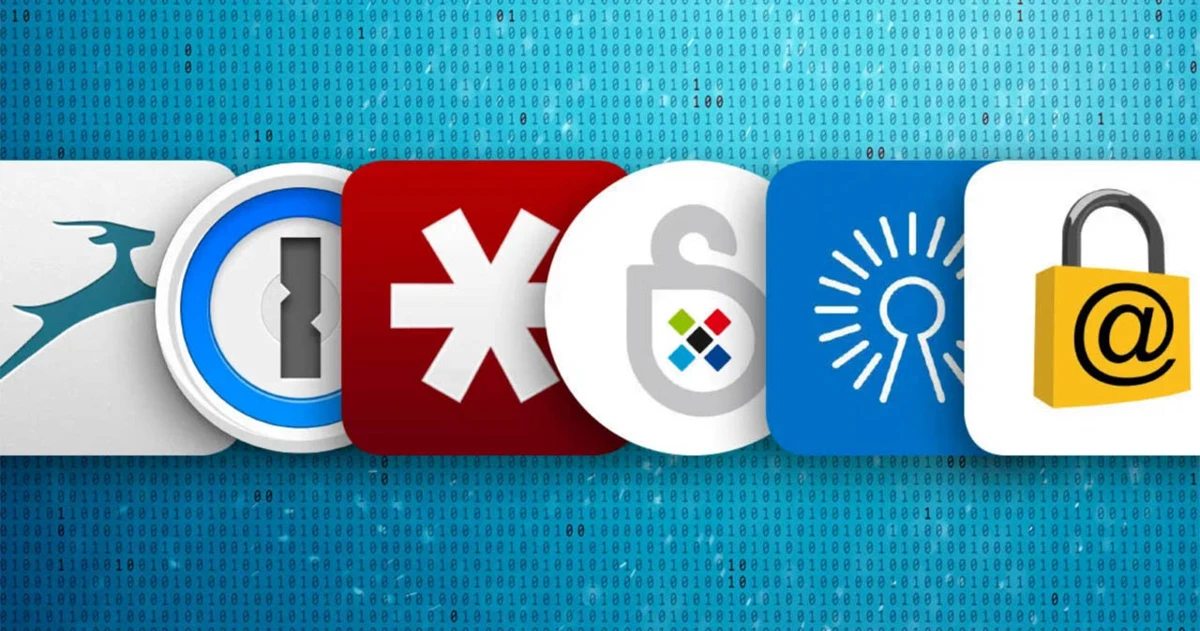
Un gestor de contraseñas es una aplicación que permite generar, almacenar y organizar las claves de acceso en una bóveda protegida. En lugar de recordar decenas de contraseñas, el usuario necesita proteger el acceso al gestor mediante una contraseña maestra segura y, preferentemente, un segundo factor de autenticación. Algunas opciones también permiten sincronizar las claves entre el celular y la computadora, además de completar automáticamente los campos de inicio de sesión.
Pasos a seguir:
Investiga gestores de contraseñas reconocidos y revisa su reputación, sus funciones de seguridad y sus opciones de recuperación.
Comprueba que sean compatibles con tus dispositivos y navegadores.
Descarga la aplicación desde su página oficial o desde la tienda de aplicaciones correspondiente.
Configura tu bóveda y crea una contraseña maestra larga, exclusiva y difícil de adivinar.
Activa la autenticación multifactor si está disponible.
Revisa cómo funciona la recuperación de la cuenta y sigue las recomendaciones para conservar el acceso a tus contraseñas.
Existen gestores independientes y opciones integradas en algunos sistemas operativos y navegadores. Lo importante es elegir una herramienta que ofrezca medidas de protección claras, actualizaciones frecuentes y funciones para detectar contraseñas débiles o reutilizadas. También es recomendable evitar guardar todas las claves en documentos de texto sin protección, notas accesibles o archivos que puedan quedar expuestos si alguien obtiene acceso al dispositivo.
4. Genera y guarda tus contraseñas con el gestor
Una vez configurado el gestor, el siguiente paso es utilizarlo para crear contraseñas nuevas y reemplazar las más débiles. Estas herramientas suelen incluir generadores capaces de producir combinaciones aleatorias de letras, números y símbolos, ajustadas a los requisitos de cada servicio. De esta manera, no es necesario inventar una clave distinta cada vez ni recurrir a patrones fáciles de recordar, pero también fáciles de predecir.
Así puedes usar el gestor:
Abre el gestor de contraseñas y busca su función para generar una clave nueva.
Configura la longitud y los caracteres permitidos según los requisitos del sitio donde la utilizarás.
Genera una contraseña aleatoria y guárdala en la entrada correspondiente dentro de la bóveda.
Entra en la cuenta que deseas proteger y cambia su contraseña desde la configuración oficial del servicio.
Guarda la nueva clave en el gestor y verifica que puedas iniciar sesión correctamente.
Si utilizas varios dispositivos, configura la sincronización segura cuando la herramienta lo permita.
Muchos gestores también ofrecen extensiones para navegadores y aplicaciones móviles que facilitan el autocompletado de credenciales. Aun así, es importante comprobar que la aplicación o página donde se ingresan los datos sea legítima. El autocompletado no elimina el riesgo de caer en una página falsa ni sustituye la precaución frente a mensajes sospechosos que soliciten las credenciales.
5. Refuerza la seguridad con autenticación de dos pasos y revisiones periódicas
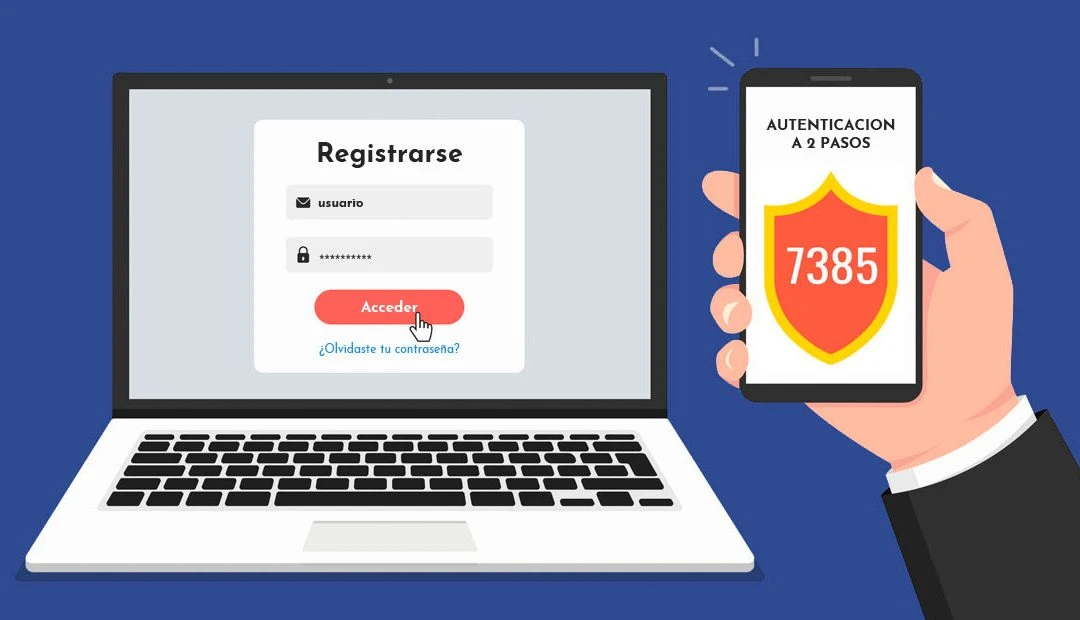
Aunque una contraseña sea larga y única, sigue siendo recomendable añadir una segunda barrera de seguridad. La autenticación de dos pasos solicita una comprobación adicional, como un código generado por una aplicación, una llave de seguridad o una confirmación mediante otro método compatible. De esta forma, conocer únicamente la contraseña no siempre será suficiente para entrar en la cuenta. Esta protección es especialmente importante para el correo electrónico, las redes sociales y los servicios financieros.
Paso para la autenticación:
Entra en la configuración de seguridad de tus cuentas más importantes.
Busca una opción llamada autenticación en dos pasos, verificación en dos pasos o autenticación multifactor.
Activa el método de protección que ofrezca el servicio, dando preferencia a las llaves de seguridad o aplicaciones de autenticación cuando estén disponibles.
Guarda los códigos de recuperación en un lugar seguro y separado del acceso habitual a la cuenta.
Revisa las alertas del gestor para identificar claves débiles, repetidas o posiblemente expuestas.
Cambia las contraseñas cuando exista evidencia de una filtración o sospeches que alguien pudo obtenerlas.
No es necesario cambiar todas las contraseñas de manera rutinaria si siguen siendo seguras y no hay señales de compromiso. En cambio, conviene actuar rápidamente ante avisos de filtraciones, accesos desconocidos o mensajes que indiquen actividad sospechosa. También es importante mantener actualizado el gestor y proteger el dispositivo desde el que se accede a la bóveda.
La seguridad digital comienza con buenos hábitos
Crear contraseñas seguras y utilizar un gestor puede parecer complicado al principio, pero el proceso se vuelve mucho más sencillo una vez que se establece una rutina. Lo fundamental es abandonar las claves fáciles de adivinar, evitar reutilizarlas y comenzar a trasladar las cuentas más importantes a un sistema de almacenamiento confiable. Con el tiempo, estas medidas reducen la necesidad de memorizar decenas de combinaciones y permiten administrar las credenciales de una manera más organizada.
La seguridad, sin embargo, no depende de una sola herramienta. Una contraseña única, un gestor bien protegido y la autenticación de dos pasos funcionan mejor cuando se combinan con hábitos como desconfiar de enlaces sospechosos, mantener los dispositivos actualizados y revisar las alertas de acceso. Proteger las cuentas digitales no garantiza que nunca ocurra un incidente, pero sí ayuda a dificultar los ataques y limita las consecuencias cuando una contraseña termina expuesta.